Sécurité et confiance
Conçu pour protéger les renseignements de santé que vous nous confiez.
Comment nous protégeons les renseignements de santé aujourd’hui, et ce sur quoi nous travaillons encore. Nous n’affirmons aucune certification que nous n’avons pas obtenue.
Les mesures de protection en place aujourd’hui
Chacune est en place dans le produit aujourd’hui. Le travail inachevé figure plus bas.
- En vigueur aujourd’hui
Les données de chaque agence restent privées
La base de données elle-même sépare les données de chaque agence : une agence ne peut jamais voir celles d’une autre.
- En vigueur aujourd’hui
Trace d’audit infalsifiable
Les actions sensibles sont consignées dans un journal qui ne peut être ni modifié ni supprimé, par conception.
- En vigueur aujourd’hui
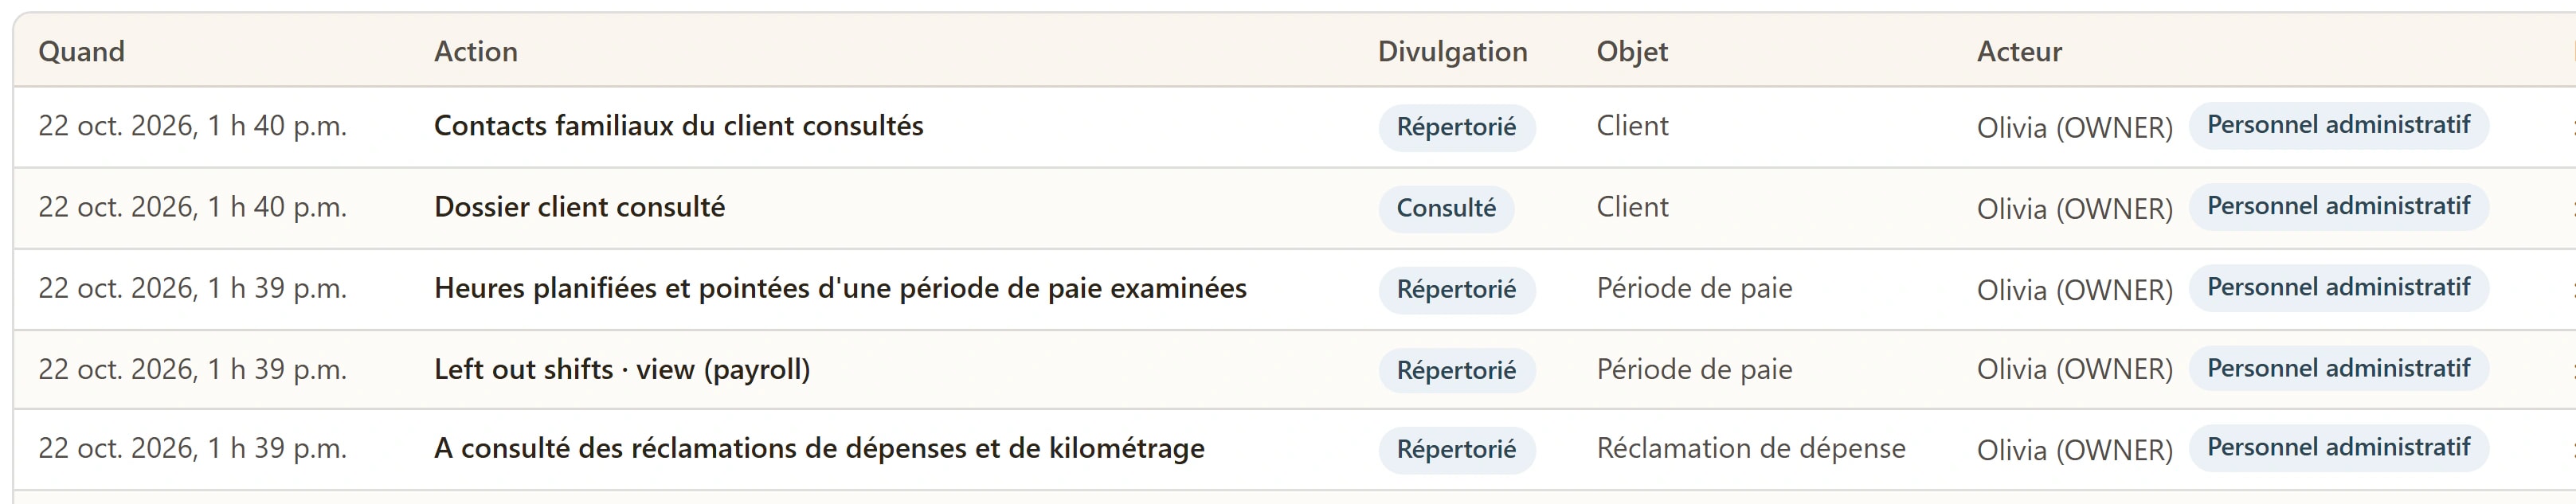
Chaque consultation de dossier est journalisée
Chaque consultation d’un dossier client enregistre qui a regardé, quoi et quand.
- En vigueur aujourd’hui
Hachage robuste des mots de passe
Les mots de passe des comptes sont hachés et salés, et ne sont jamais stockés en clair.
- En vigueur aujourd’hui
Les renseignements de santé restent hors des journaux
Les numéros de carte santé, les identifiants et les détails cliniques sont tenus à l’écart de nos journaux système.
- En vigueur aujourd’hui
Accès fondé sur les rôles
Le personnel ne voit que ce que son rôle exige (propriétaire, admin, planification, facturation, coordination, lecture seule). Le personnel de terrain et les familles se connectent par des espaces distincts.
- En vigueur aujourd’hui
Chiffrement en transit
Tout le trafic entre vous et CareKindle est chiffré en transit (HTTPS/TLS).
- En vigueur aujourd’hui
Connexion en deux étapes
Tout compte du personnel peut l’activer avec une application d’authentification. Les nouvelles agences commencent avec l’exigence activée pour les propriétaires et les administrateurs, avec 14 jours pour la configurer, et toute agence peut l’exiger pour tous. Exporter des renseignements de santé ou clôturer une période de paie demande de se reconnecter.
Voyez-le par vous-même
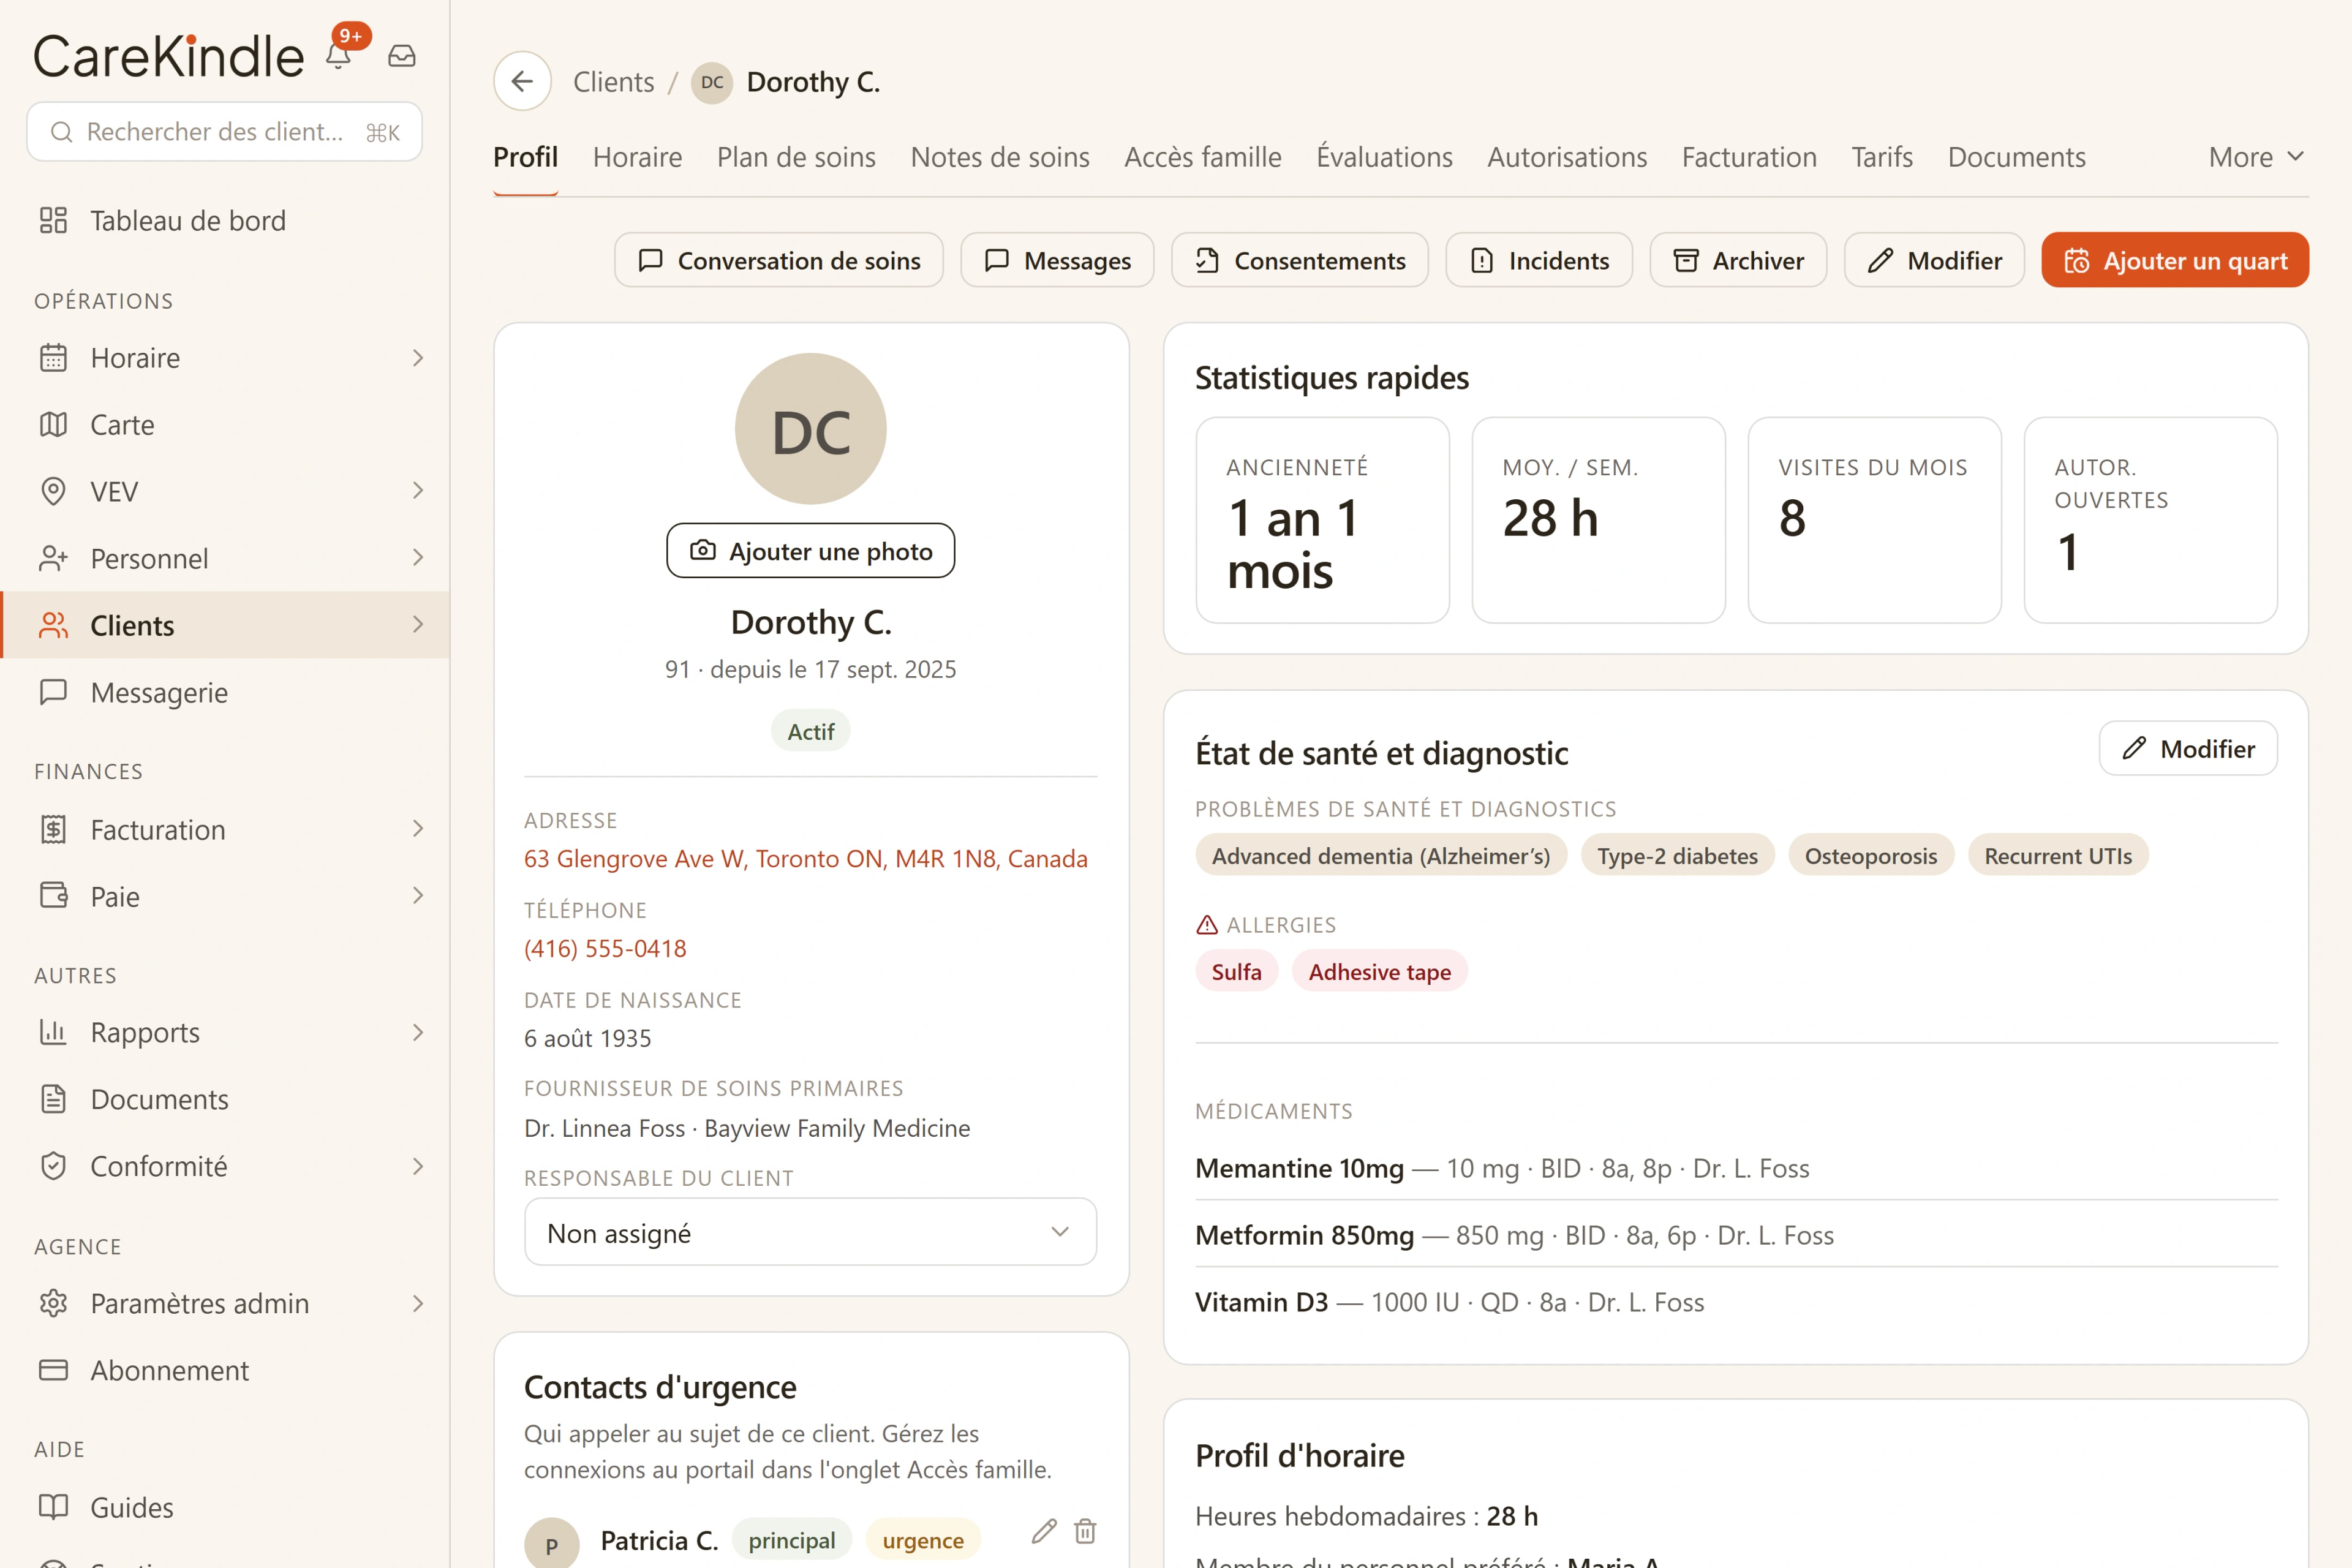
Vous pouvez vérifier chaque mesure dans CareKindle. Le centre de conformité montre la trace d’audit et le journal des accès aux renseignements de santé, à côté des incidents, des consentements, de la conservation et des demandes liées à la vie privée.
Derrière chaque dossier, une personne réelle.
Les dossiers, les notes de visite et les numéros de carte santé appartiennent aux personnes dont vous prenez soin. Chaque mesure de cette page existe pour les protéger.

Les lois qui nous encadrent
Ce sont des lois, pas des certifications : personne n’en délivre de certificat. Elles s’appliquent à nous aujourd’hui, et les mesures ci-dessus sont notre façon de les respecter.
Lois fédérales, provinciales et territoriales du Canada sur la protection des renseignements personnels
La LPRPDE est la base fédérale. La Colombie-Britannique, l’Alberta et le Québec ont leur propre loi sur le secteur privé, et la plupart des provinces et territoires ont une loi sur les renseignements de santé, énumérées ci-dessous. Nous bâtissons en conséquence : cloisonnement de chaque agence, trace d’audit infalsifiable, consultations de dossier journalisées et renseignements de santé tenus hors de nos journaux.
Loi canadienne contraignante · alignement auto-attesté, non certifié
Par province et territoire
La LPRPDE vise le secteur privé partout où une province n’a pas de loi essentiellement similaire, ainsi que toute donnée qui franchit une frontière provinciale ou nationale. La loi sur les renseignements de santé qui régit un dossier dépend de l’endroit où l’agence exerce ses activités et de qui finance les soins.
| Province ou territoire | Loi sur le secteur privé | Loi sur les renseignements de santé |
|---|---|---|
| Colombie-Britannique | Personal Information Protection Act (PIPA) | Aucune loi distincte pour les agences privées. Les conditions de la FOIPPA s’appliquent par les contrats avec les autorités de santé. |
| Alberta | Personal Information Protection Act (PIPA) | Health Information Act (HIA) |
| Saskatchewan | LPRPDE | The Health Information Protection Act (HIPA) |
| Manitoba | LPRPDE | Loi sur les renseignements médicaux personnels |
| Ontario | LPRPDE | Loi de 2004 sur la protection des renseignements personnels sur la santé (LPRPS) |
| Québec | Loi sur la protection des renseignements personnels dans le secteur privé, modifiée par la Loi 25 | Loi sur les renseignements de santé et de services sociaux, pour les soins confiés par le réseau public |
| Nouveau-Brunswick | LPRPDE | Loi sur l’accès et la protection en matière de renseignements personnels sur la santé |
| Nouvelle-Écosse | LPRPDE | Personal Health Information Act (PHIA) |
| Île-du-Prince-Édouard | LPRPDE | Health Information Act |
| Terre-Neuve-et-Labrador | LPRPDE | Personal Health Information Act (PHIA) |
| Yukon | LPRPDE | Loi sur la protection et la gestion des renseignements médicaux |
| Territoires du Nord-Ouest | LPRPDE | Loi sur les renseignements sur la santé |
| Nunavut | LPRPDE | Aucune loi territoriale sur les renseignements de santé. La loi sur l’accès à l’information et la protection de la vie privée vise les organismes publics. |
- Colombie-Britannique
- Loi sur le secteur privéPersonal Information Protection Act (PIPA)
- Loi sur les renseignements de santéAucune loi distincte pour les agences privées. Les conditions de la FOIPPA s’appliquent par les contrats avec les autorités de santé.
- Alberta
- Loi sur le secteur privéPersonal Information Protection Act (PIPA)
- Loi sur les renseignements de santéHealth Information Act (HIA)
- Saskatchewan
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéThe Health Information Protection Act (HIPA)
- Manitoba
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéLoi sur les renseignements médicaux personnels
- Ontario
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéLoi de 2004 sur la protection des renseignements personnels sur la santé (LPRPS)
- Québec
- Loi sur le secteur privéLoi sur la protection des renseignements personnels dans le secteur privé, modifiée par la Loi 25
- Loi sur les renseignements de santéLoi sur les renseignements de santé et de services sociaux, pour les soins confiés par le réseau public
- Nouveau-Brunswick
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéLoi sur l’accès et la protection en matière de renseignements personnels sur la santé
- Nouvelle-Écosse
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéPersonal Health Information Act (PHIA)
- Île-du-Prince-Édouard
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéHealth Information Act
- Terre-Neuve-et-Labrador
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéPersonal Health Information Act (PHIA)
- Yukon
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéLoi sur la protection et la gestion des renseignements médicaux
- Territoires du Nord-Ouest
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéLoi sur les renseignements sur la santé
- Nunavut
- Loi sur le secteur privéLPRPDE
- Loi sur les renseignements de santéAucune loi territoriale sur les renseignements de santé. La loi sur l’accès à l’information et la protection de la vie privée vise les organismes publics.
Des lois auxquelles nous ne sommes pas encore assujettis
Nous servons des agences canadiennes. Nous n’affirmons aucun alignement avec l’une ou l’autre de ces lois aujourd’hui.
- HIPAA (règles de sécurité et de confidentialité): Mesures administratives, physiques et techniques exigées pour les renseignements de santé protégés par les règles de sécurité et de confidentialité de la loi américaine HIPAA.
- RGPD: Droits des personnes concernées, bases juridiques et obligations du sous-traitant en vertu du Règlement général sur la protection des données de l’UE.
Certifications et attestations
Des certifications volontaires, pour lesquelles un cabinet externe audite nos contrôles. Rien ci-dessous n’est encore certifié ni audité, et aucun audit n’est en cours. « Objectif » désigne un but, pas un acquis.
SOC 2 type II
ObjectifAudit indépendant de nos contrôles de sécurité, de disponibilité et de confidentialité sur une période d’observation. Pas encore commencé.
Cabinet de CPA indépendant · Critères des services de confiance de l’AICPA
ISO/IEC 27001:2022
ObjectifNorme internationale reconnue pour un système de management de la sécurité de l’information (SMSI).
Organisme de certification ISO accrédité
Ce vers quoi nous travaillons
Des contrôles que nous bâtissons encore. Aucun n’est affirmé plus haut.
- Connexion en deux étapes étendue aux connexions du personnel de terrain et des familles
- Chiffrement au repos avec clés gérées
- Une entente de traitement des données avec notre hébergeur, consignée et communicable, confirmant la résidence canadienne. Le service fonctionne déjà au Canada (voir le registre ci-dessous).
- Le travail de contrôles pour un audit indépendant SOC 2 type II, puis ISO 27001. Aucun cabinet d’audit n’est mandaté.
Sous-traitants
Les tiers que nous utilisons pour faire fonctionner CareKindle. Nous avisons nos clients avant d’en ajouter un qui traite leurs données.
Nous publions « Région à confirmer » plutôt que de deviner.
Services utilisés par CareKindle
Les fournisseurs que nous utilisons pour faire fonctionner CareKindle. Les agences n’ont rien à configurer.
| Sous-traitant | Rôle | Emplacement des données | Statut |
|---|---|---|---|
| Amazon Web Services (hébergement et base de données) | Calcul applicatif, base de données principale et stockage chiffré des documents. C’est là que résident les dossiers des clients. | Canada | Actif |
| Livraison des courriels (Amazon SES) | Livraison des courriels transactionnels : invitations, codes de vérification et de signature, avis d’horaire ou de visite, factures, relevés et reçus, demandes de signature électronique et copies signées. Le contenu des messages et les pièces jointes, comme les factures en PDF, peuvent mentionner un client. | Canada | Actif |
| Messages texte (Amazon SNS) | Rappels de quart par message texte sur le téléphone du personnel, une fois que CareKindle les active et qu’une agence y consent. Un message ne contient que l’heure du quart et un lien qui exige une connexion. | Canada | Pas encore utilisé |
| Stripe | Facturation des abonnements d’agence seulement. Jamais utilisé pour facturer les clients ou les patients. | États-Unis / mondial | Actif |
| Mapbox | Cartes et géocodage pour les horaires et la vérification des visites. | États-Unis | Actif |
| Google (Tag Manager et Analytics) | Statistiques Web via Google Tag Manager et Google Analytics, sur le site public et sur l’hôte de connexion (app.carekindle.com) seulement. Sur le site public, elles sont activées par défaut, avec un vrai refus possible (consentement implicite), tout comme Google Tag Manager (sans Google Analytics) sur les pages d’inscription de l’agence et de vérification du courriel de l’hôte de connexion. Sur les autres pages de l’hôte de connexion, rien n’est chargé tant que la personne n’a pas accepté (consentement préalable). Voir la politique de confidentialité. Ne s’exécutent jamais dans l’application, là où résident les données des clients. | États-Unis / mondial | Actif |
| Google reCAPTCHA Enterprise | Protection contre les accès automatisés sur les formulaires de connexion, d’inscription, de réinitialisation du mot de passe et de vérification du courriel de l’hôte de connexion (app.carekindle.com), ainsi que sur les formulaires de contact et de demande de démo de ce site. Évalue si l’envoi d’un formulaire provient d’une personne. Ne s’exécute jamais dans l’application, là où résident les données des clients. | États-Unis / mondial | Actif |
| Lucky Orange | Rediffusions de session et cartes de chaleur pour le site public, chargées par Google Tag Manager : activées par défaut, avec un vrai refus possible (le même avis que pour Google Analytics). N’enregistrent jamais ce qui est tapé dans un champ de formulaire; les formulaires de contact et de demande de démo et les pages de configuration du compte de l’agence sont masqués dans les enregistrements. Ne s’exécutent jamais sur l’hôte de connexion ni dans l’application, là où résident les données des clients. | Région à confirmer | Actif |
| Metricool | Statistiques Web pour le site public : une image de suivi de 1 x 1 pixel qui compte les pages vues pour nos rapports de marketing. Activée par défaut, avec un vrai refus possible (le même avis que pour Google Analytics), elle n’est pas affichée sur les pages de configuration du compte de l’agence et ne s’exécute jamais sur l’hôte de connexion ni dans l’application, là où résident les données des clients. | Région à confirmer | Actif |
| Google Ads (mesure des annonces) | Mesure quelles annonces de CareKindle amènent des visiteurs, des inscriptions et des essais. Sur le site Web public, notre balise Google Analytics est liée à notre compte Google Ads : elle est active par défaut, avec une vraie option de refus (consentement implicite, le même avis que l’analyse), et Google dépose des témoins publicitaires pour relier une visite à l’annonce d’où elle vient ; il peut s’en servir pour montrer nos annonces aux personnes qui ont visité le site. Sur les pages d’inscription de l’agence et de vérification du courriel de l’hôte de connexion (app.carekindle.com), Google Tag Manager mesure de la même façon, actif par défaut avec le même refus possible, et signale à Google Ads qu’une nouvelle agence a confirmé son adresse courriel. Elle ne s’exécute jamais sur les autres pages de l’hôte de connexion ni dans l’application où vivent les données des clients. | États-Unis / mondial | Actif |
| Google Maps Platform (suggestions d’adresses) | Suggère des adresses complètes pendant qu’on tape une adresse dans un formulaire, pour qu’elle soit bien saisie du premier coup. | États-Unis / mondial | Actif |
| Firebase Cloud Messaging (notifications Android) | Achemine les notifications de l’application Android CareKindle vers le téléphone d’une personne qui les a autorisées. | États-Unis | Actif |
| Apple Push Notification service (notifications iPhone) | Achemine les notifications de l’application iPhone CareKindle vers le téléphone d’une personne qui les a autorisées. | États-Unis | Actif |
Services qu’une agence choisit de connecter
Ils ne reçoivent rien tant qu’une agence n’y connecte pas son propre compte, qu’elle peut déconnecter en tout temps.
| Service | Rôle | Emplacement des données | Statut |
|---|---|---|---|
| QuickBooks en ligne | Comptabilité qu’une agence peut connecter avec sa propre entreprise QuickBooks. La connexion importe dans CareKindle les clients et les employés QuickBooks de l’agence, et l’agence peut lancer une synchronisation qui transmet à cette entreprise les coordonnées de facturation des clients, les fiches fournisseurs des contractuels, les factures et les factures de sous-traitance. Les fiches d’employés ne sont jamais transmises : la synchronisation ne fait que les lire, pour présenter à l’agence les employés nouveaux et inactifs à vérifier. | États-Unis | Une fois connecté |
Approvisionnement ou équipe de sécurité ?
Vous contracteriez avec CareKindle Technologies Inc. Nous pouvons passer en revue nos mesures de protection et partager les ententes de nos sous-traitants sous entente de confidentialité. Nous signons aussi une entente sur le traitement des renseignements personnels rédigée pour votre province ou territoire, en français pour le Québec. Nous n’avons aucun rapport SOC 2 : aucun audit n’a été réalisé.
Chaque ligne de cette page se trouve dans le produit. Essayez-le.
Essai de 14 jours · accès complet · sans carte de crédit.